Siguria e informacionit është më shumë sesa teknologji – ajo kërkon qeverisje efektive, menaxhim të rreziqeve dhe përmirësim të vazhdueshëm.
ISO/IEC 27001:2022 është versioni i përditësuar i standardit ndërkombëtar për Sistemet e Menaxhimit të Sigurisë së Informacionit (SMSI). Ky standard u ndihmon organizatave të menaxhojnë në mënyrë sistematike rreziqet e sigurisë dhe të mbrojnë konfidencialitetin, integritetin dhe disponueshmërinë e informacionit.
Çfarë ka ndryshuar?
Versioni i vitit 2022 sjell ndryshime të rëndësishme për t’iu përgjigjur kërcënimeve të reja kibernetike dhe zhvillimeve teknologjike.
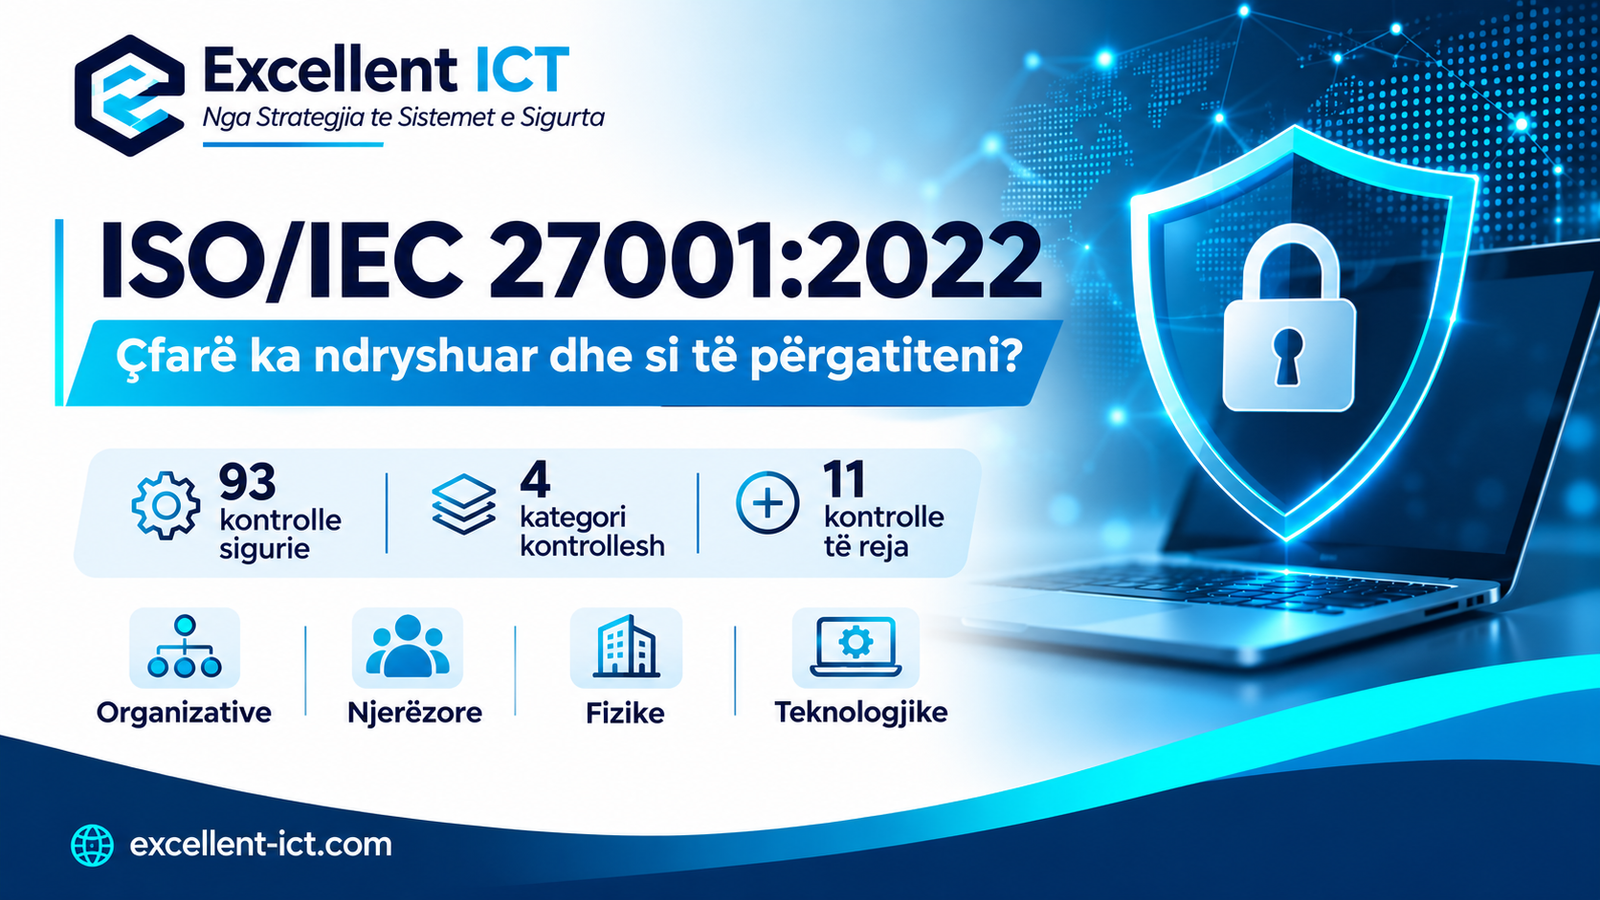
- 93 kontrolle sigurie, të organizuara në katër kategori: Organizative, Njerëzore, Fizike dhe Teknologjike, duke zëvendësuar 114 kontrollet e mëparshme të ndara në 14 fusha.
- 11 kontrolle të reja, që përfshijnë inteligjencën mbi kërcënimet, sigurinë e shërbimeve cloud, parandalimin e rrjedhjes së të dhënave, menaxhimin e konfigurimeve dhe zhvillimin e sigurt të kodit.
- Strukturë e përmirësuar e kontrolleve, që lehtëson përshtatjen e masave të sigurisë me rreziqet dhe përgjegjësitë organizative.
Kërkesat themelore të sistemit të menaxhimit të sigurisë së informacionit mbeten kryesisht të pandryshuara, ndërsa ndryshimet më të rëndësishme lidhen me Aneksin A.
Si duhet të përgatiten organizatat?
Organizatat që synojnë implementimin e ISO/IEC 27001:2022 duhet të përqendrohen në pesë hapa kryesorë:
- Vlerësimi i mangësive (Gap Assessment) – Identifikimi i dallimeve ndërmjet praktikave ekzistuese dhe kërkesave të standardit të përditësuar.
- Rishikimi i rreziqeve të sigurisë së informacionit – Përditësimi i vlerësimit të rreziqeve dhe planit për trajtimin e tyre.
- Përditësimi i Deklaratës së Zbatueshmërisë (Statement of Applicability – SoA) – Përshtatja me kontrollet e rishikuara të Aneksit A.
- Implementimi i përmirësimeve të nevojshme – Përditësimi i politikave, procedurave, dokumentacionit dhe masave të sigurisë.
- Auditimi i brendshëm dhe rishikimi nga menaxhmenti – Vlerësimi i efektivitetit të sistemit dhe identifikimi i mundësive për përmirësim.
Periudha e tranzicionit nga ISO/IEC 27001:2013 përfundoi në tetor 2025. Organizatat që synojnë certifikimin duhet të përgatiten sipas versionit të vitit 2022.
Si mund të ju ndihmojë Excellent ICT
Excellent ICT ofron shërbime konsulence për vlerësimin e mangësive, implementimin e sistemeve të menaxhimit të sigurisë së informacionit, menaxhimin e rreziqeve, hartimin e dokumentacionit, auditimin e brendshëm dhe vlerësimin e gatishmërisë për certifikim sipas ISO/IEC 27001:2022.
Auditimet për certifikim kryhen nga trupa certifikues të pavarur dhe të akredituar.